Las API ocupan un lugar central en el desarrollo de software moderno. Permiten que aplicaciones distintas intercambien datos y funcionalidades sin que cada equipo tenga que reconstruir todo. Entre las posibles variantes, la API SVC (Servicio) designa una capa de interfaz orientada a servicios, diseñada para exponer procesos de negocio a otros sistemas. Su creciente adopción en arquitecturas en la nube y microservicios plantea preguntas concretas sobre la gobernanza, el descubrimiento interno y la seguridad de los endpoints.
Gobernanza de las API: la brecha entre adopción y control
Los competidores SERP describen extensamente qué es una API y cómo funciona. Sin embargo, silencian un problema estructural: la gobernanza de las API sigue muy rezagada respecto a su adopción. El informe Postman 2025 sobre el estado de las API muestra que una minoría de equipos aplica una gobernanza activa, mientras que el uso de las API se vuelve masivo en las organizaciones.
Concretamente, esto significa que se crean, despliegan y a veces duplican endpoints, sin que nadie centralice su documentación ni su ciclo de vida. Para un desarrollador que integra una API SVC en su proyecto, esta ausencia de marco se traduce en versiones obsoletas no deprecadas, formatos de respuesta incoherentes de un servicio a otro, o políticas de autenticación que varían según los equipos.
Comprender el funcionamiento de una API SVC supone, por tanto, superar la simple mecánica de solicitud-respuesta para interesarse por la organización que rodea esta interfaz.
El problema del descubrimiento interno
El mismo informe de Postman 2025 señala un ángulo raramente tratado: una parte importante de los equipos no logra encontrar las API ya presentes en su propia organización. No es un problema técnico en sentido estricto, es un problema de catálogo y de comunicación interna.
Un desarrollador que busca conectar un servicio de facturación a un servicio de gestión de clientes puede ignorar que ya existe una API SVC para este intercambio. Crea una nueva, con sus propias convenciones. La duplicación silenciosa de API genera deuda técnica y complica el mantenimiento a largo plazo.
API SVC y arquitectura orientada a servicios: lo que implica el modelo de solicitud-respuesta
Una API SVC se basa en un principio simple: un cliente envía una solicitud estructurada (a menudo en REST o a través de un protocolo similar), el servicio procesa esta solicitud y devuelve una respuesta. Este esquema es idéntico al de cualquier API web, pero la API SVC se distingue por su alcance funcional. Expone un proceso de negocio específico (cálculo de tarifas, verificación de stock, generación de documentos) en lugar de un simple acceso a datos en bruto.
Esta orientación al servicio tiene una consecuencia directa en el diseño. La API debe encapsular la lógica de negocio de forma autónoma, sin depender del estado del cliente que llama. En la práctica, esto empuja a los desarrolladores a estructurar sus servicios como unidades independientes, lo que se alinea con las arquitecturas de microservicios.
Diferencia entre API de datos y API de servicio
La confusión es frecuente. Una API de datos (tipo CRUD) expone operaciones de lectura y escritura sobre una base. Una API SVC orquesta un proceso. Por ejemplo:
- Una API de datos devuelve la lista de pedidos de un cliente consultando directamente la base.
- Una API SVC de validación de pedidos verifica el stock, aplica las reglas de descuento, controla la dirección de entrega y luego devuelve un estado consolidado.
- Una API SVC de scoring crediticio agrega datos de varias fuentes, aplica un algoritmo de negocio y devuelve una puntuación, sin que el cliente que llama tenga acceso a las fuentes individuales.
La API SVC oculta la complejidad del procesamiento detrás de una interfaz simple. El desarrollador que la llama no necesita conocer los sistemas solicitados en segundo plano.
Seguridad de los endpoints API: un ángulo subestimado por los desarrolladores
Los artículos generalistas presentan la seguridad de las API como una ventaja adquirida: los datos internos permanecen ocultos, solo se comparten las informaciones necesarias. Sin embargo, la realidad en el terreno es más matizada. El NIST ha publicado el documento SP 800-228, que formaliza la seguridad de las API como un tema de gobernanza auditable, al igual que la gestión de accesos o la conformidad regulatoria.
Para un desarrollador, esto cambia las reglas del juego. Seguir una API SVC ya no se limita a un token de autenticación. Es necesario documentar los flujos de datos, rastrear las llamadas, limitar las superficies de exposición y prever mecanismos de revocación rápida en caso de incidente.
Incidentes recientes relacionados con endpoints no gestionados muestran que el costo de una API mal asegurada supera con creces el tiempo ahorrado durante su despliegue inicial. Las opiniones en el terreno divergen sobre el mejor enfoque (puerta de enlace centralizada o control distribuido), pero el consenso se centra en un punto: la seguridad debe integrarse desde el diseño, no añadirse posteriormente.
Enfoque API-first: ventajas concretas y límites para los equipos de desarrollo
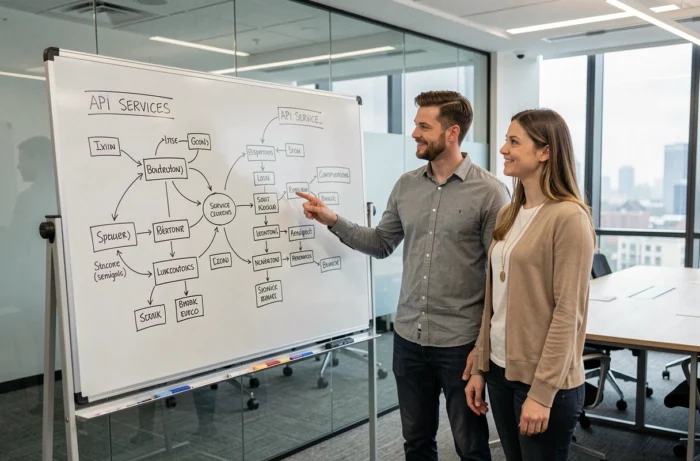
El modelo API-first consiste en diseñar la interfaz antes de desarrollar el servicio subyacente. El contrato de API (endpoints, formatos de solicitud y respuesta, códigos de error) se define y valida antes de la escritura del código de negocio. El informe Postman 2025 sobre el estado de las API señala un avance de este enfoque, aunque destaca que solo una parte de las organizaciones opera realmente según este modelo.
Las ventajas para los desarrolladores son tangibles:
- Los equipos de front-end y back-end pueden trabajar en paralelo tan pronto como el contrato se estabiliza, lo que reduce los plazos de integración.
- La documentación se produce por adelantado, lo que limita los idas y venidas entre equipos y facilita la incorporación de nuevos desarrolladores.
- Las pruebas de integración pueden escribirse incluso antes de que el servicio esté operativo, basándose en mocks conformes al contrato.
- El contrato de API se convierte en la fuente de verdad compartida entre todas las partes interesadas del proyecto.
Lo que el enfoque API-first no resuelve
Definir un contrato por adelantado no garantiza su pertinencia. Si las necesidades de negocio evolucionan rápidamente, el contrato inicial puede convertirse en un obstáculo. Los equipos que adoptan el API-first sin un mecanismo de versionado riguroso se encuentran con contratos fijos que nadie se atreve a modificar, por temor a romper las integraciones existentes.
Los datos disponibles no permiten concluir que un enfoque sea sistemáticamente superior al otro. La elección depende de la madurez organizacional y de la estabilidad de las especificaciones de negocio.
La API SVC sigue siendo un verdadero palanca de eficiencia para los desarrolladores, siempre que no se reduzca el tema a la mecánica de llamada. La gobernanza, el descubrimiento interno y la seguridad de los endpoints son las tres dimensiones que separan una integración exitosa de una deuda técnica costosa. El marco evoluciona rápidamente, especialmente bajo la influencia de las normas de seguridad y el aumento de agentes de IA que consumen estas API de forma autónoma.


