API’s nemen een centrale plaats in de moderne softwareontwikkeling. Ze stellen verschillende applicaties in staat om gegevens en functionaliteiten uit te wisselen zonder dat elk team alles opnieuw hoeft op te bouwen. Onder de mogelijke varianten verwijst de API SVC (Service) naar een servicegerichte interface-laag, ontworpen om bedrijfsprocessen aan andere systemen bloot te stellen. De toenemende adoptie ervan in cloud- en microservices-architecturen roept concrete vragen op over governance, interne ontdekking en de beveiliging van endpoints.
API-governance: de kloof tussen adoptie en controle
Concurrenten in de SERP beschrijven uitgebreid wat een API is en hoe deze werkt. Ze zwijgen echter over een structureel probleem: de governance van API’s loopt ver achter op hun adoptie. Het Postman 2025 State of the API Report toont aan dat een minderheid van de teams actieve governance toepast, terwijl het gebruik van API’s massaal toeneemt binnen organisaties.
Concreet betekent dit dat endpoints worden aangemaakt, gedeployed en soms gedupliceerd, zonder dat iemand hun documentatie of levenscyclus centraliseert. Voor een ontwikkelaar die een API SVC in zijn project integreert, betekent deze afwezigheid van een kader verouderde versies die niet zijn afgeschreven, inconsistente responsformaten van de ene service naar de andere, of authenticatiebeleid dat varieert tussen teams.
Begrijpen hoe een API SVC werkt vereist dus dat men verder kijkt dan de eenvoudige request-response mechaniek en zich richt op de organisatie die deze interface omringt.
Het probleem van interne ontdekking
Hetzelfde Postman 2025 rapport wijst op een zelden behandeld aspect: een aanzienlijk deel van de teams slaagt er niet in om de API’s die al binnen hun eigen organisatie aanwezig zijn, terug te vinden. Dit is geen strikt technisch probleem, maar een probleem van catalogus en interne communicatie.
Een ontwikkelaar die probeert een factureringsservice aan een klantbeheerservice te koppelen, kan zich niet realiseren dat er al een API SVC bestaat voor deze uitwisseling. Hij creëert een nieuwe, met zijn eigen conventies. De stille duplicatie van API’s genereert technische schuld en bemoeilijkt het onderhoud op de lange termijn.
API SVC en servicegerichte architectuur: wat het request-response model impliceert
Een API SVC is gebaseerd op een eenvoudig principe: een client stuurt een gestructureerd verzoek (vaak in REST of via een vergelijkbaar protocol), de service verwerkt dit verzoek en retourneert een antwoord. Dit schema is identiek aan dat van elke web-API, maar de API SVC onderscheidt zich door zijn functionele reikwijdte. Het exposeert een specifieke bedrijfsbehandeling (tariefberekening, voorraadcontrole, documentgeneratie) in plaats van alleen toegang tot ruwe gegevens.
Deze servicegerichte benadering heeft directe gevolgen voor het ontwerp. De API moet de bedrijfslogica autonoom encapsuleren, zonder afhankelijk te zijn van de status van de aanroepende client. In de praktijk dwingt dit ontwikkelaars om hun services te structureren als onafhankelijke eenheden, wat aansluit bij microservices-architecturen.
Verschil tussen data-API en service-API
De verwarring is vaak aanwezig. Een data-API (type CRUD) exposeert lees- en schrijfoperaties op een database. Een API SVC orkestreert een proces. Bijvoorbeeld:
- Een data-API retourneert de lijst van bestellingen van een klant door rechtstreeks de database te raadplegen.
- Een API SVC voor ordervalidatie controleert de voorraad, past kortingsregels toe, controleert het afleveradres en retourneert vervolgens een geconsolideerde status.
- Een API SVC voor kredietscore aggregeert gegevens van verschillende bronnen, past een bedrijfsalgoritme toe en retourneert een score, zonder dat de aanroepende client toegang heeft tot de individuele bronnen.
De API SVC verbergt de complexiteit van de verwerking achter een eenvoudige interface. De ontwikkelaar die deze aanroept, hoeft de systemen die op de achtergrond worden aangesproken niet te kennen.
Beveiliging van API-endpoints: een ondergewaardeerd aspect door ontwikkelaars
Algemene artikelen presenteren de beveiliging van API’s als een verworven voordeel: interne gegevens blijven verborgen, alleen de noodzakelijke informatie wordt gedeeld. De werkelijkheid is echter genuanceerder. Het NIST heeft het document SP 800-228 gepubliceerd, dat de beveiliging van API’s formaliseert als een onderwerp van auditbare governance, net als toegangbeheer of naleving van regelgeving.
Voor een ontwikkelaar verandert dit de situatie. Het beveiligen van een API SVC beperkt zich niet langer tot een authenticatietoken. Het is noodzakelijk om datastromen te documenteren, aanroepen te traceren, de blootstellingsoppervlakken te beperken en mechanismen voor snelle intrekking te voorzien in geval van een incident.
Recente incidenten met niet-beheerde endpoints tonen aan dat de kosten van een slecht beveiligde API ver boven de tijd liggen die is bespaard bij de initiële implementatie. De ervaringen op het terrein verschillen over de beste aanpak (gecentraliseerde gateway of gedistribueerde controle), maar er is consensus over één punt: beveiliging moet vanaf het ontwerp worden geïntegreerd, niet achteraf worden toegevoegd.
API-first benadering: concrete voordelen en beperkingen voor ontwikkelteams
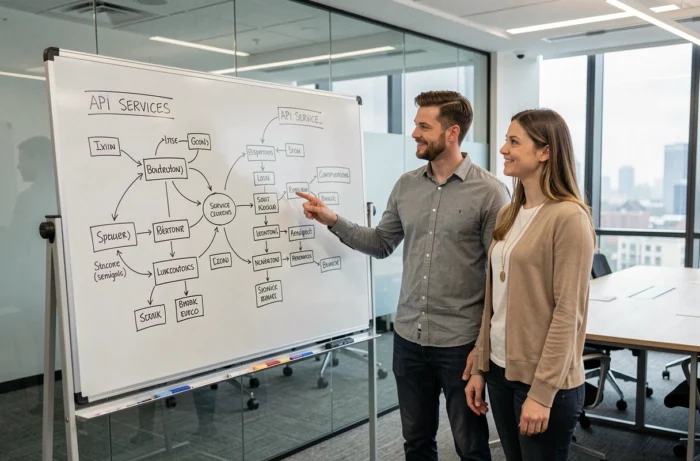
Het API-first model houdt in dat de interface wordt ontworpen voordat de onderliggende service wordt ontwikkeld. Het API-contract (endpoints, verzoek- en responsformaten, foutcodes) wordt gedefinieerd en gevalideerd voordat de bedrijfslogica wordt geschreven. Het Postman 2025 State of the API Report merkt een vooruitgang van deze benadering op, terwijl het benadrukt dat slechts een deel van de organisaties daadwerkelijk volgens dit model werkt.
De voordelen voor ontwikkelaars zijn tastbaar:
- De front-end en back-end teams kunnen parallel werken zodra het contract is gestabiliseerd, wat de integratietijden verkort.
- De documentatie wordt vooraf geproduceerd, wat de heen-en-weer communicatie tussen teams beperkt en het inwerken van nieuwe ontwikkelaars vergemakkelijkt.
- Integratietests kunnen worden geschreven voordat de service operationeel is, op basis van mocks die voldoen aan het contract.
- Het API-contract wordt de gedeelde waarheid tussen alle belanghebbenden van het project.
Wat de API-first benadering niet oplost
Het definiëren van een contract vooraf garandeert niet de relevantie ervan. Als de bedrijfsbehoeften snel evolueren, kan het initiële contract een belemmering worden. Teams die API-first adopteren zonder een rigoureus versiebeheermechanisme, komen terecht met gefixeerde contracten die niemand durft te wijzigen, uit angst om bestaande integraties te breken.
De beschikbare gegevens stellen niet vast dat de ene benadering systematisch superieur is aan de andere. De keuze hangt af van de organisatorische volwassenheid en de stabiliteit van de bedrijfspecificaties.
De API SVC blijft een echt efficiëntie-instrument voor ontwikkelaars, op voorwaarde dat het onderwerp niet wordt gereduceerd tot de aanroepmechaniek. Governance, interne ontdekking en de beveiliging van endpoints zijn de drie dimensies die een succesvolle integratie scheiden van kostbare technische schuld. Het kader evolueert snel, vooral onder invloed van beveiligingsnormen en de opkomst van AI-agenten die deze API’s autonoom consumeren.


