Le API occupano un posto centrale nello sviluppo software moderno. Permettono ad applicazioni distinte di scambiare dati e funzionalità senza che ogni team debba ricostruire tutto. Tra le possibili declinazioni, l’API SVC (Service) designa uno strato di interfaccia orientato ai servizi, progettato per esporre trattamenti aziendali ad altri sistemi. La sua crescente adozione nelle architetture cloud e microservizi solleva domande concrete sulla governance, la scoperta interna e la sicurezza degli endpoint.
Governance delle API: il divario tra adozione e controllo
I concorrenti SERP descrivono a lungo cos’è un’API e come funziona. Tuttavia, tacciono su un problema strutturale: la governance delle API è molto indietro rispetto alla loro adozione. Il Postman 2025 State of the API Report mostra che una minoranza di team applica una governance attiva, mentre l’uso delle API diventa massiccio nelle organizzazioni.
Concretamente, ciò significa che vengono creati, distribuiti e talvolta duplicati endpoint, senza che nessuno centralizzi la loro documentazione o il loro ciclo di vita. Per uno sviluppatore che integra un’API SVC nel suo progetto, questa mancanza di quadro si traduce in versioni obsolete non deprecate, formati di risposta incoerenti da un servizio all’altro, o politiche di autenticazione che variano a seconda dei team.
Comprendere il funzionamento di un’API SVC implica quindi superare la semplice meccanica richiesta-risposta per interessarsi all’organizzazione che circonda questa interfaccia.
Il problema della scoperta interna
Lo stesso rapporto Postman 2025 evidenzia un aspetto raramente trattato: una parte significativa dei team non riesce a ritrovare le API già presenti nella propria organizzazione. Non si tratta di un problema tecnico in senso stretto, ma di un problema di catalogo e comunicazione interna.
Uno sviluppatore che cerca di connettere un servizio di fatturazione a un servizio di gestione clienti potrebbe ignorare che esiste già un’API SVC per questo scambio. Ne crea una nuova, con le proprie convenzioni. La duplicazione silenziosa delle API genera debito tecnico e complica la manutenzione a lungo termine.
API SVC e architettura orientata ai servizi: cosa implica il modello richiesta-risposta
Un’API SVC si basa su un principio semplice: un client invia una richiesta strutturata (spesso in REST o tramite un protocollo simile), il servizio elabora questa richiesta e restituisce una risposta. Questo schema è identico a quello di qualsiasi API web, ma l’API SVC si distingue per il suo perimetro funzionale. Espone un trattamento aziendale preciso (calcolo del prezzo, verifica delle scorte, generazione di documenti) piuttosto che un semplice accesso a dati grezzi.
Questa orientazione ai servizi ha una conseguenza diretta sulla progettazione. L’API deve incapsulare la logica aziendale in modo autonomo, senza dipendere dallo stato del client chiamante. In pratica, ciò spinge gli sviluppatori a strutturare i propri servizi come unità indipendenti, il che si allinea con le architetture microservizi.
Differenza tra API di dati e API di servizio
La confusione è frequente. Un’API di dati (tipo CRUD) espone operazioni di lettura e scrittura su un database. Un’API SVC orchestra un processo. Ad esempio:
- Un’API di dati restituisce l’elenco degli ordini di un cliente interrogando direttamente il database.
- Un’API SVC di validazione dell’ordine verifica le scorte, applica le regole di sconto, controlla l’indirizzo di consegna e poi restituisce uno stato consolidato.
- Un’API SVC di scoring creditizio aggrega dati da più fonti, applica un algoritmo aziendale e restituisce un punteggio, senza che il client chiamante abbia accesso alle fonti individuali.
L’API SVC maschera la complessità del trattamento dietro un’interfaccia semplice. Lo sviluppatore che la chiama non ha bisogno di conoscere i sistemi sollecitati in background.
Sicurezza degli endpoint API: un aspetto sottovalutato dagli sviluppatori
Gli articoli generalisti presentano la sicurezza delle API come un vantaggio acquisito: i dati interni rimangono nascosti, solo le informazioni necessarie vengono condivise. Tuttavia, la realtà sul campo è più sfumata. Il NIST ha pubblicato il documento SP 800-228, che formalizza la sicurezza delle API come un argomento di governance auditabile, allo stesso modo della gestione degli accessi o della conformità normativa.
Per uno sviluppatore, ciò cambia le carte in tavola. Mettere in sicurezza un’API SVC non si limita più a un token di autenticazione. È necessario documentare i flussi di dati, tracciare le chiamate, limitare le superfici di esposizione e prevedere meccanismi di revoca rapida in caso di incidente.
Incidenti recenti legati a endpoint non gestiti mostrano che il costo di un’API mal sicura supera di gran lunga il tempo risparmiato durante la sua distribuzione iniziale. I feedback sul campo divergono sulla migliore approccio (gateway centralizzata o controllo distribuito), ma il consenso si concentra su un punto: la sicurezza deve essere integrata fin dalla progettazione, non aggiunta successivamente.
Approccio API-first: vantaggi concreti e limiti per i team di sviluppo
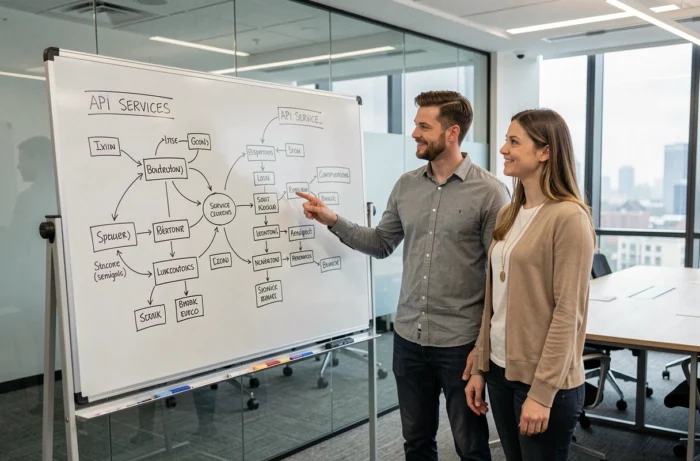
Il modello API-first consiste nel progettare l’interfaccia prima di sviluppare il servizio sottostante. Il contratto API (endpoint, formati di richiesta e risposta, codici di errore) è definito e validato prima della scrittura del codice aziendale. Il Postman 2025 State of the API Report nota un progresso di questo approccio, pur sottolineando che solo una parte delle organizzazioni opera realmente secondo questo modello.
I vantaggi per gli sviluppatori sono tangibili:
- I team front-end e back-end possono lavorare in parallelo non appena il contratto è stabilizzato, il che riduce i tempi di integrazione.
- La documentazione è prodotta in anticipo, limitando i passaggi avanti e indietro tra i team e facilitando l’onboarding di nuovi sviluppatori.
- I test di integrazione possono essere scritti prima ancora che il servizio sia operativo, basandosi su mock conformi al contratto.
- Il contratto API diventa la fonte di verità condivisa tra tutte le parti interessate del progetto.
Cosa non risolve l’approccio API-first
Definire un contratto in anticipo non garantisce la sua pertinenza. Se le esigenze aziendali evolvono rapidamente, il contratto iniziale può diventare un freno. I team che adottano l’API-first senza un meccanismo di versioning rigoroso si ritrovano con contratti fissi che nessuno osa modificare, per paura di rompere le integrazioni esistenti.
I dati disponibili non consentono di concludere che un approccio sia sistematicamente superiore all’altro. La scelta dipende dalla maturità organizzativa e dalla stabilità delle specifiche aziendali.
L’API SVC rimane un reale leva di efficienza per gli sviluppatori, a condizione di non ridurre il tema alla meccanica di chiamata. La governance, la scoperta interna e la sicurezza degli endpoint sono le tre dimensioni che separano un’integrazione riuscita da un debito tecnico costoso. Il quadro evolve rapidamente, soprattutto a causa delle norme di sicurezza e dell’emergere di agenti IA che consumano queste API in modo autonomo.


